 Yusuf DALBUDAK
Steam Workshop’ta Zararlı Yazılım Alarmı: Wallpaper Engine Kullanıcıları Hedef Alındı
Steam Workshop üzerinde paylaşılan bazı Wallpaper Engine içeriklerinin, kullanıcı cihazlarında zararlı yazılım çalıştırmak için kullanıldığı ortaya çıktı. Kaspersky’nin analizine göre saldırganlar, “application wallpaper” özelliğini kötüye kullanarak bilgi hırsızları, backdoor ve diğer zararlı yükleri yaydı.
Microsoft 365 Copilot SearchLeak (CVE-2026-42824): Tek Tıkla Veri Sızıntısı Riski
Microsoft 365 Copilot’ta SearchLeak (CVE-2026-42824) bulgusu: Varonis’in ortaya koyduğu tek tıkla veri sızıntısı senaryosu ve kurumların alması gereken önlemler.
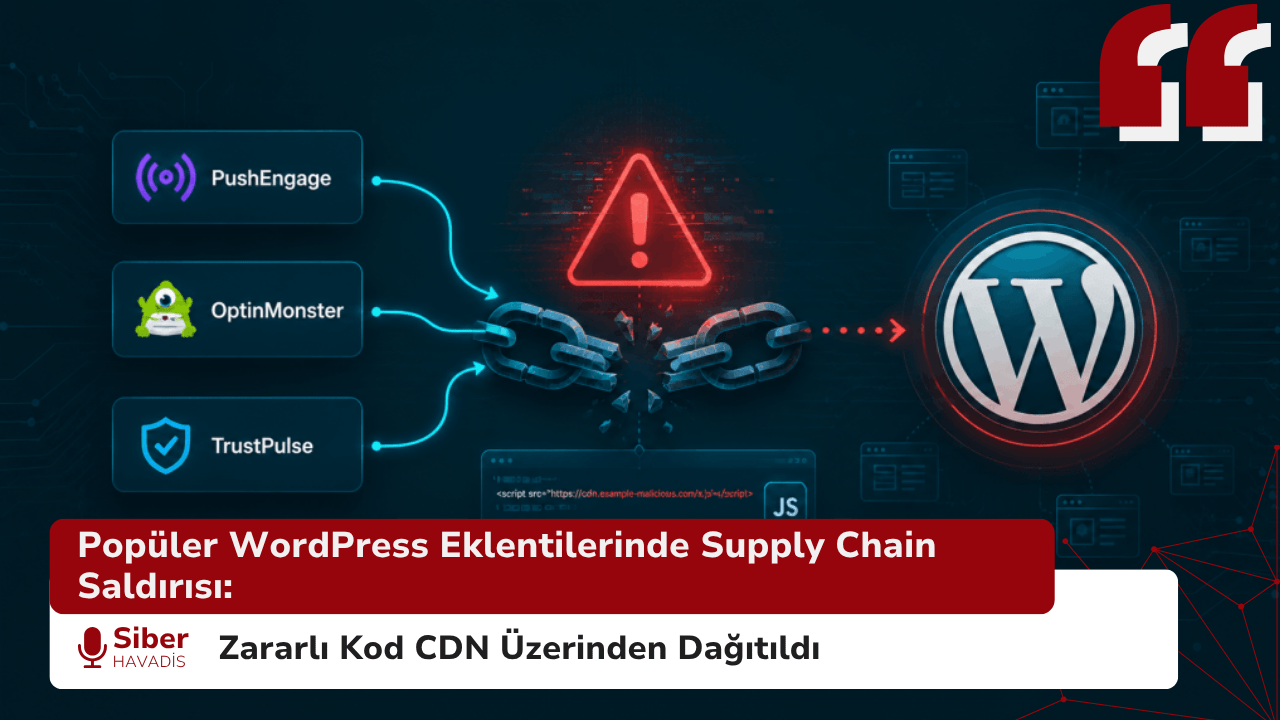
Popüler WordPress Eklentilerinde Supply Chain Saldırısı: Zararlı Kod CDN Üzerinden Dağıtıldı
WordPress eklentileri üzerinden dağıtılan zararlı JavaScript, CDN ve üçüncü taraf script bağımlılıklarının güvenlik riskini gündeme taşıdı. Olay, admin oturumları, backdoor riski ve log görünürlüğü açısından dikkatle incelenmesi gereken bir supply chain saldırısı olarak öne çıkıyor.

 Aybüke CANÖZ

 Yusuf KÜRÜM

 Fadime KOÇ
 Zeyneb TÜRKMEN