 Yavuzhan Özgen
- Genel , Güvenlik Açıkları (CVE) , Siber Güvenlik , Siber Güvenlik Haber , Siber Güvenlik Teknik
 Yavuzhan Özgen
MovieReaper Zararlısı: The Odyssey Torrentleriyle Yayılıyor
Kaspersky araştırmacıları, popüler filmlere ait torrent dosyaları üzerinden yayılan yeni ve çok aşamalı bir Windows zararlısı keşfetti. MovieReaper adı verilen framework, özellikle The Odyssey gibi popüler yapımların torrent dosyaları üzerinden…
- Yusuf DALBUDAK
- Genel , Güvenlik Açıkları (CVE) , Siber Güvenlik , Siber Güvenlik Duyuru , Siber Güvenlik Haber , Veri İhlali
 Yusuf DALBUDAK
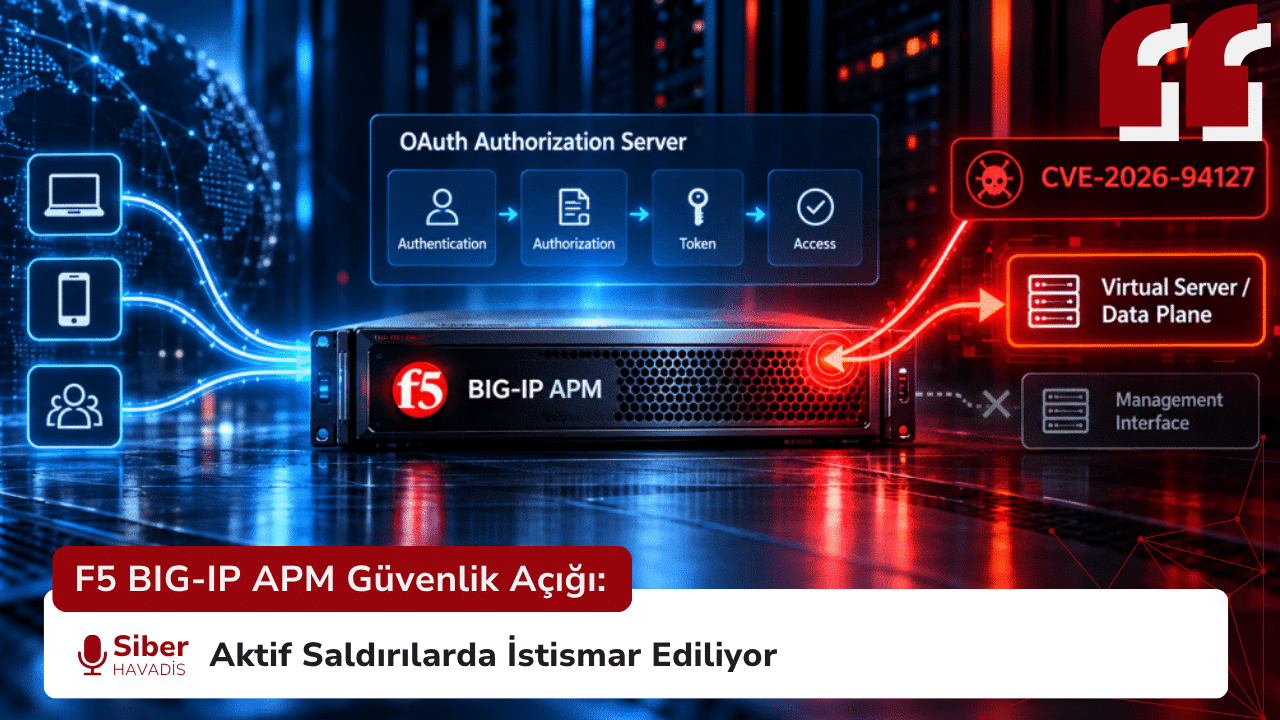
F5 BIG-IP APM Güvenlik Açığı: Aktif Saldırılarda İstismar Ediliyor
F5 BIG-IP APM’deki CVE-2026-94127 aktif istismar ediliyor. OAuth Authorization Server kullanan sistemlerde kimlik doğrulamasız RCE riski bulunuyor.
 Nilgün ALPAR
GERT’in Yeni Raporu: Payload Fidye Yazılımı Şifrelemeden Nasıl Şantaj Yapıyor?
Fidye yazılımı dünyasında alışılmışın dışında bir saldırı gündemde. Kaspersky Global Acil Durum Müdahale Ekibi (GERT), Orta Doğu’daki bir üretim şirketine yönelik gerçekleştirilen saldırıyı analiz ederek, saldırganların artık dosyaları şifrelemeden de…
 Yusuf KÜRÜM
Visa Temassız Kartlarda “Zombie Card” Açığı: Süresi Dolmuş Kartlarla Ödeme Yapılabiliyor
Fiziksel kullanım süresi dolmuş ve imha edilmeden çöpe atılan Visa kredi kartlarının siber suçlular tarafından “zombileştirilerek” yeniden aktif hale getirildiği yeni bir dolandırıcılık yöntemi tespit edildi. Güvenlik araştırmacıları, iptal edilmiş…
 Zübeyde Azra ACAR
BragJack Saldırısı: Yapay Zekâ Asistanları Kötü Amaçlı Eklentilerle Ele Geçirilebiliyor
Tarayıcılara entegre edilen yapay zekâ asistanlarının yaygınlaşması, beraberinde yeni güvenlik risklerini de getiriyor. Forever Security araştırmacısı Gal Weizman tarafından ortaya çıkarılan “BragJack” adlı saldırı yöntemi, kötü amaçlı tek bir tarayıcı…
 Buğra Enhar ELBİR
Anthropic Açıkladı: Rus Casusluk Aktörü Güvenlik Savunmalarını Aşmak İçin Claude’u Kullandı
Anthropic, Rusya bağlantılı siber casusluk faaliyetleri yürüten GTG-20006 tehdit aktörünün, güvenlik ürünleri tarafından tespit edilen zararlı yazılımları otomatik olarak değiştirip yeniden dağıtmak ve tespitlerden kaçınmak için Claude’dan yararlandığını açıkladı. Yapay…
Yapay Zekâ Ajanları PaperCut Saldırısında Kullanıldı: 395 Kuruluş Etkilendi
Yapay zekânın siber saldırılardaki rolü giderek daha görünür hâle gelirken, PaperCut NG/MF sistemlerini hedef alan yeni bir kampanya dikkat çekici boyutlara ulaştı. GreyNoise tarafından yayımlanan araştırmaya göre, Rusça konuştuğu değerlendirilen…

N-able N-central: CVSS 10 Puanlı CVE-2026-86218 İçin Acil HF4 Güncellemesi
N-able, N-central RMM platformunda kimlik doğrulama gerektirmeden uzaktan kod çalıştırmaya izin verebilen CVE-2026-86218 için Hotfix 4 güncellemesini yayımladı. CVSS v4.0 puanı 10.0 olan açık, özellikle şirket içi N-central kurulumlarında acil güncelleme gerektiriyor.
 Fadime KOÇ
Packagist: Zararlı Temalar iPhone’larda Casus Yazılım Saldırısına Yol Açıyor
Siber güvenlik alanında son dönemde belgelenen ve yazılım tedarik zinciri ile mobil cihaz güvenliğini doğrudan kesiştiren kritik bir tehdit, dijital ekosistemlerin karşı karşıya olduğu riskleri gözler önüne seriyor. Socket güvenlik…
CVE-2026-59310: VMware vCenter Zafiyeti
Broadcom tarafından yakın zamanda yaması yayınlanan ve CVSS skoru 9.8 (Kritik) olarak belirlenen VMware vCenter Syslog Server zafiyeti, siber saldırganların yeni hedefi haline geldi. Yamanın yayınlanmasından sadece günler sonra başlayan…
 Aybüke CANÖZ
 GÜNDOĞDU
 Gamze KARASU
 Seher BONCUKOĞLU