 Yusuf DALBUDAK
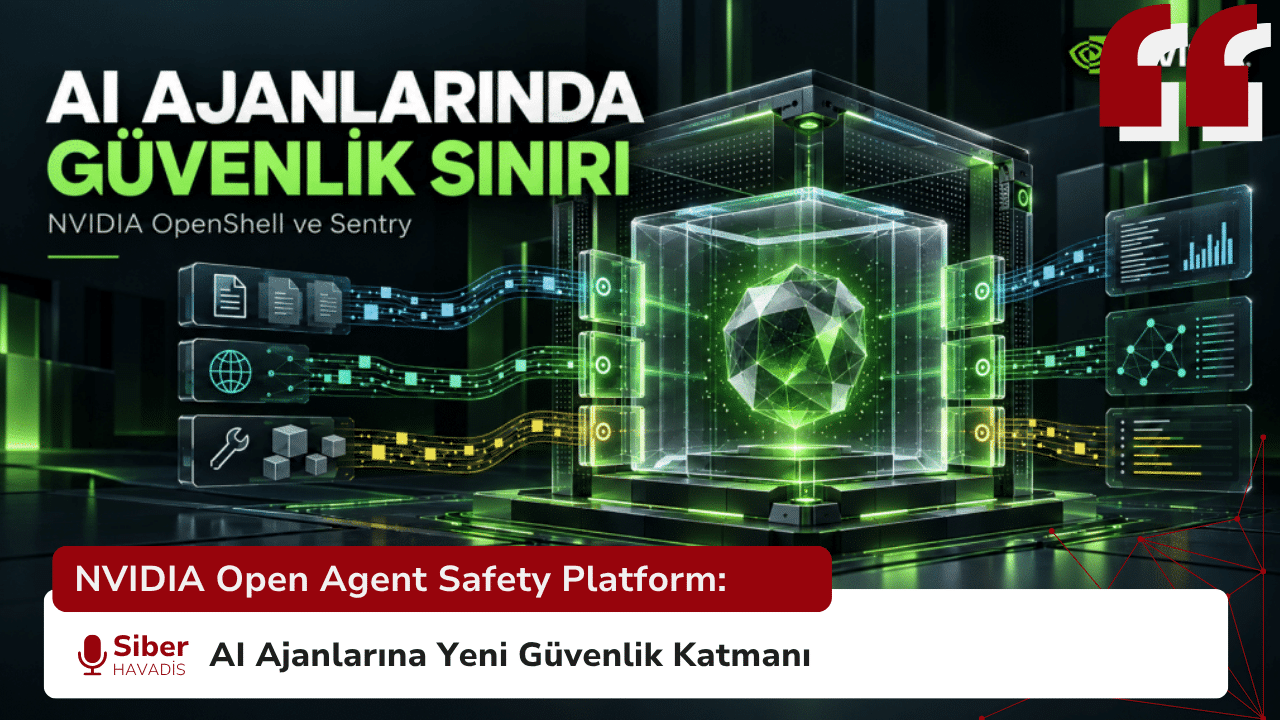
NVIDIA’nın yeni platformu, AI ajanlarının dosyalara, ağ bağlantılarına, araçlara ve kimlik bilgilerine erişimini çalışma sırasında sınırlamayı hedefliyor. OpenShell, yalıtılmış çalışma ortamları ve çalışma zamanı politikaları sunarken Sentry, desteklenen donanımda ayrı bir gözetim ve politika uygulama katmanı oluşturuyor.
Yapay zekâ ajanları artık yalnızca yanıt üretmiyor. Kod çalıştırabiliyor, dosya okuyabiliyor, API’lere bağlanabiliyor ve kendilerine verilen görevler için başka sistemlerde işlem yapabiliyor. Bu yetkiler, bir ajanın hatalı yönlendirilmesi veya yetki sınırının dışına çıkması hâlinde güvenlik sorusunu daha somut hâle getiriyor: Ajanın yapabileceklerine kim, hangi noktada sınır koyacak?
NVIDIA, 28 Eylül 2026’da duyurduğu Open Agent Safety Platform ile bu sınırların çalışma ortamında uygulanmasına odaklanıyor. Platformun iki temel bileşeni bulunuyor: açık kaynaklı güvenli ajan çalışma ortamı OpenShell ve NVIDIA BlueField-4 DPU’lar üzerinde ayrı bir güvenlik katmanı olarak çalışan Sentry. Duyuru bir saldırı veya yeni bir güvenlik açığı bildirimi değil; NVIDIA’nın AI ajanlarının çalışma zamanı güvenliği için sunduğu mimariyi anlatıyor.
OpenShell ajanın erişimini nasıl sınırlıyor?

OpenShell, ajanları yalıtılmış çalışma ortamlarında çalıştırıyor. Yöneticiler dosya sistemi, ağ, süreçler ve dış hizmetlere erişim için politikalar tanımlayabiliyor. Dosya sistemi erişimi ve süreç davranışları sandbox içerisindeki kontrollerle sınırlandırılırken ağ bağlantıları da politika motoru tarafından denetleniyor.
OpenShell’in güvenlik politikalarında dosya sistemi erişimi için Linux Landlock, süreçlerin yetkilerini sınırlamak için ayrı kontroller ve ağ trafiğini denetlemek için politika tabanlı proxy mekanizmaları kullanılıyor. Ağ politikaları, izin verilen hedef, port, çağrıyı yapan program ve isteğe bağlı olarak uygulama katmanı kurallarına göre bağlantıları sınırlandırabiliyor.
Böylece bir ajana “şu depoda çalış” demek ile onun diğer yerel dosyalara erişmesini teknik olarak engellemek arasında daha belirgin bir ayrım kuruluyor.
Örneğin bir geliştirme ajanının belirli bir kod deposunu okuyup onaylı bir API’ye bağlanması gerekebilir. Aynı ajanın sunucudaki başka projeleri okuması, kimlik bilgilerine ulaşması veya verileri yetkisiz bir adrese göndermesi ise görevin parçası değildir. OpenShell’in ağ, dosya sistemi, süreç ve kimlik bilgisi politikaları bu ayrımı uygulamak için tasarlanmıştır.
OpenShell ayrıca gerçek kimlik bilgilerinin doğrudan ajanın kullanımına verilmesini engellemeyi amaçlıyor. Yetkilendirilmiş hizmetlere gönderilen isteklerde kimlik bilgileri yalnızca izin verilen uç noktalar için bağlanabiliyor.
Ancak politikanın doğru tanımlanması ve izinlerin göreve uygun tutulması yine sistemi işleten ekibin sorumluluğunda.
Sentry Neden Ayrı Bir Katmanda Çalışıyor?
Platformun ikinci bileşeni NVIDIA Sentry, BlueField-4 veri işleme birimleri (DPU) üzerinde çalışan ve ana sistemden ayrı konumlandırılan bir gözetim ve politika uygulama katmanı olarak tanıtılıyor.
NVIDIA’nın tarif ettiği mimaride bu ayrım, güvenlik denetiminin yalnızca ajanın çalıştığı ana sisteme bağlı kalmamasını amaçlıyor. Sentry, izole edilmiş bir güven alanından ajan faaliyetlerini sürekli izlemek ve güvenlik politikalarını uygulamak üzere tasarlanmış durumda.
Sentry, NVIDIA’nın DOCA yazılım altyapısından yararlanıyor. Şirket, bu yapı üzerinden ajan istek ve yanıtlarının incelenebildiğini, ajan kimliğinin doğrulanabildiğini ve veri, araç, API ve hizmetlere erişim için ayrıntılı sıfır güven politikalarının uygulanabildiğini belirtiyor.
Buradaki teknik ayrım önemli: OpenShell, BlueField-4 olmadan da kullanılabilen açık kaynaklı bir çalışma zamanı; Sentry ise BlueField-4 üzerinde ek, donanımdan yalıtılmış bir güvenlik katmanı sunuyor. Dolayısıyla her OpenShell kurulumu Sentry korumasına sahip olacakmış gibi değerlendirilmemeli.
NVIDIA, sınırlarının dışına çıkmaya çalışan ajanların Sentry tarafından milisaniyeler içinde karantinaya alınıp durdurulabileceğini belirtiyor. Ancak bu performans ve koruma kapsamına ilişkin açıklamalar şimdilik üreticinin beyanı olarak değerlendirilmeli; farklı kurumsal ortamlardaki etkinliğinin bağımsız güvenlik testleriyle ayrıca incelenmesi gerekiyor.
Kurumlar Hangi Sorularla Başlamalı?
Bu duyurunun kurumlar açısından değeri, tek bir ürünün kurulumundan önce cevaplanması gereken soruları görünür kılmasıdır. Hangi ajan hangi dosyaya erişiyor? Hangi araçları çağırabiliyor? Dışarıya hangi bağlantıları kurabiliyor? Hangi kimlik bilgilerini kullanabiliyor? Yetki değişikliklerini kim onaylıyor ve işlemler nasıl kayda alınıyor?
Ajan güvenliğinde yalnızca üretilen metni veya model çıktısını denetlemek yeterli bir kontrol noktası olmayabilir. Ajanın kullandığı kimlik, erişebildiği veri, çalıştırabildiği süreç ve araçlar, kurabildiği ağ bağlantıları ve oluşturduğu faaliyet kayıtları birlikte ele alınmalıdır.
NVIDIA’nın duyurduğu Open Agent Safety Platform, güvenlik kontrollerini modelin veya ajan uygulamasının dışına taşıyarak çalışma zamanı ve altyapı katmanlarında da uygulama yönündeki girişimlerden biri.
Kurumlar açısından ilk adım ise kullanılan platformdan bağımsız olarak mevcut AI ajanlarının yetki haritasını çıkarmak, hangi kaynaklara gerçekten erişmeleri gerektiğini belirlemek ve gereksiz erişimleri daraltmak.

 Gamze KARASU
 Zeyneb TÜRKMEN
 Yusuf Taha kurt
 Yusuf KÜRÜM
 Yavuzhan Özgen
 Aybüke CANÖZ