 Fadime KOÇ
CISA’dan Kritik Fortinet Güvenlik Açığı Uyarısı: 86 Binden Fazla Cihaz Risk Altında
Fortinet Güvenlik Açığı Sonrası 86 Binden Fazla Cihaz Hedef Haline Geldi Haziran 2026 itibarıyla siber güvenlik literatürüne “FortiBleed” kod adıyla geçen küresel bir siber saldırı dalgası raporlandı. Cybersecurity and Infrastructure…
 Zübeyde Azra ACAR
CISA’dan Kritik Splunk Açığı Uyarısı: Aktif Saldırılarda Kullanılıyor
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), Splunk Enterprise yazılımını etkileyen kritik bir güvenlik açığının aktif saldırılarda kullanıldığını açıkladı. CVE-2026-20253 koduyla takip edilen zafiyet, CISA’nın Bilinen İstismar Edilen Güvenlik…
 Buğra Enhar ELBİR
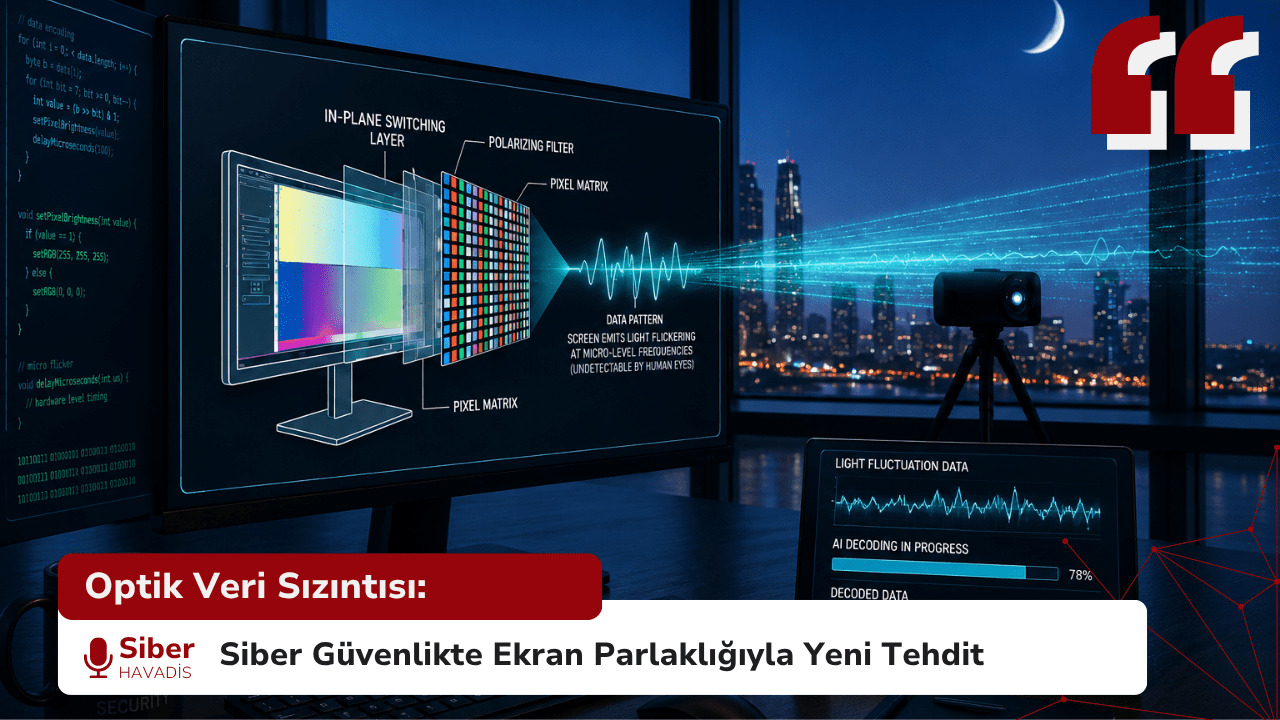
Optik Veri Sızıntısı: Siber Güvenlikte Ekran Parlaklığıyla Yeni Tehdit
Siber güvenlikte internet bağlantısını tamamen keserek sistemleri izole etme yöntemi, uzun yıllardır kritik altyapıların korunmasında en güvenilir savunma yaklaşımlarından biri olarak görülüyor. Siber literatürde “Air-Gap” olarak adlandırılan bu model; bankacılık…
Oracle PeopleSoft Açığı: 100’den Fazla Kurum Hedefte
Oracle PeopleSoft açığı, ShinyHunters bağlantılı siber saldırganlar tarafından üniversiteleri ve yükseköğretim kurumlarını hedef almak amacıyla kullanıldı. Google Threat Intelligence Group ve Mandiant tarafından tespit edilen saldırı kampanyasının 27 Mayıs ile…
 Yusuf Taha kurt
Google’dan Zero-Day Alarmı: Yapay Zeka Destekli Siber Tehditler
Google Zero-Day Alarmı, Google Threat Intelligence Group’un (GTIG) yayımladığı son raporla birlikte yeniden gündeme geldi. Rapora göre saldırganlar güvenlik açıklarını araştırmak ve exploit geliştirme süreçlerini hızlandırmak amacıyla gelişmiş Büyük Dil…
 Nisa Baykal
Megalodon GitHub Saldırısı: 6 Saatte 5.500’den Fazla Depo Hedef Alındı
Megalodon GitHub saldırısı, Mayıs 2026’da GitHub üzerindeki binlerce açık kaynak deposunu hedef alan geniş çaplı bir tedarik zinciri saldırısı olarak ortaya çıktı. “Megalodon” adı verilen kampanyada saldırganlar, altı saat içinde…
 Gamze KARASU
GitHub İç Depolarına Yetkisiz Erişim: TeamPCP Kaynaklı Tedarik Zinciri Saldırısı İnceleniyor
Yetkisiz Erişim İddiaları İnceleniyor GitHub, “TeamPCP” olarak bilinen tehdit aktörünün platformun dahili kaynak kodlarını ve iç organizasyon yapılarını bir siber suç forumunda satışa çıkarmasının ardından, iç depolarına yetkisiz erişim iddiasıyla…
Final Haftasında Dijital Kriz: Canvas Siber Saldırısı Üniversiteleri Vurdu
Üniversitelerde final haftasının başlamasıyla birlikte dünyanın en yaygın eğitim platformlarından biri olan Canvas’a yönelik gerçekleştirilen siber saldırı büyük bir krize neden oldu. Milyonlarca öğrencinin ders notları, ödevleri ve sınav materyallerine…

 Mehmet DÖNMEZ
Kritik Güvenlik Açığı: CVE-2026-41902
Common Vulnerabilities and Exposures (CVE) kapsamında tanımlanan CVE-2026-41902, güvenlik topluluğunda dikkat çeken yeni güvenlik açıklarından biri olarak değerlendiriliyor. Açığa ilişkin teknik detaylar henüz sınırlı olsa da, ilk analizler bunun yetkisiz…

FBI Alarm Verdi: Hackerlar Nakliye Şirketlerini Taklit Ederek Yük Çalıyor
ABD Federal Soruşturma Bürosu (FBI), son dönemde hızla artan yeni bir siber suç yöntemine karşı uyarıda bulundu. “Freight hijacking” olarak adlandırılan bu yöntemde siber saldırganlar, nakliye ve lojistik şirketlerini taklit…
 Zeyneb TÜRKMEN
 Yusuf DALBUDAK