Nisa Baykal
Çince Konuşan Tehdit Aktörleri: OctLurk ve SilkLurk ile Orta Asya Hükümetlerini Hedef Alıyor
Siber güvenlik kuruluşu Kaspersky, Çince konuştuğu değerlendirilen gelişmiş bir tehdit aktörünün Ocak 2025’ten bu yana Afganistan, KSaldırılarda, tespiti zorlaştırmak amacıyla doğrudan sistem belleğine (RAM) enjekte edilen ve disk üzerinde neredeyse…

 Yusuf KÜRÜM
Kritik Altyapılara Dijital Darbe: ABD Su Tesislerinde PLC Zafiyeti ve Manuel Operasyon Alarmı
Temmuz 2026’nın son günlerinde ABD’de kritik altyapıları hedef alan koordineli siber saldırılar yaşandı. Başta Minnesota olmak üzere en az yedi eyaletteki su ve atık su tesisleri, operasyonel teknoloji (OT) sistemlerini…
 Fadime KOÇ
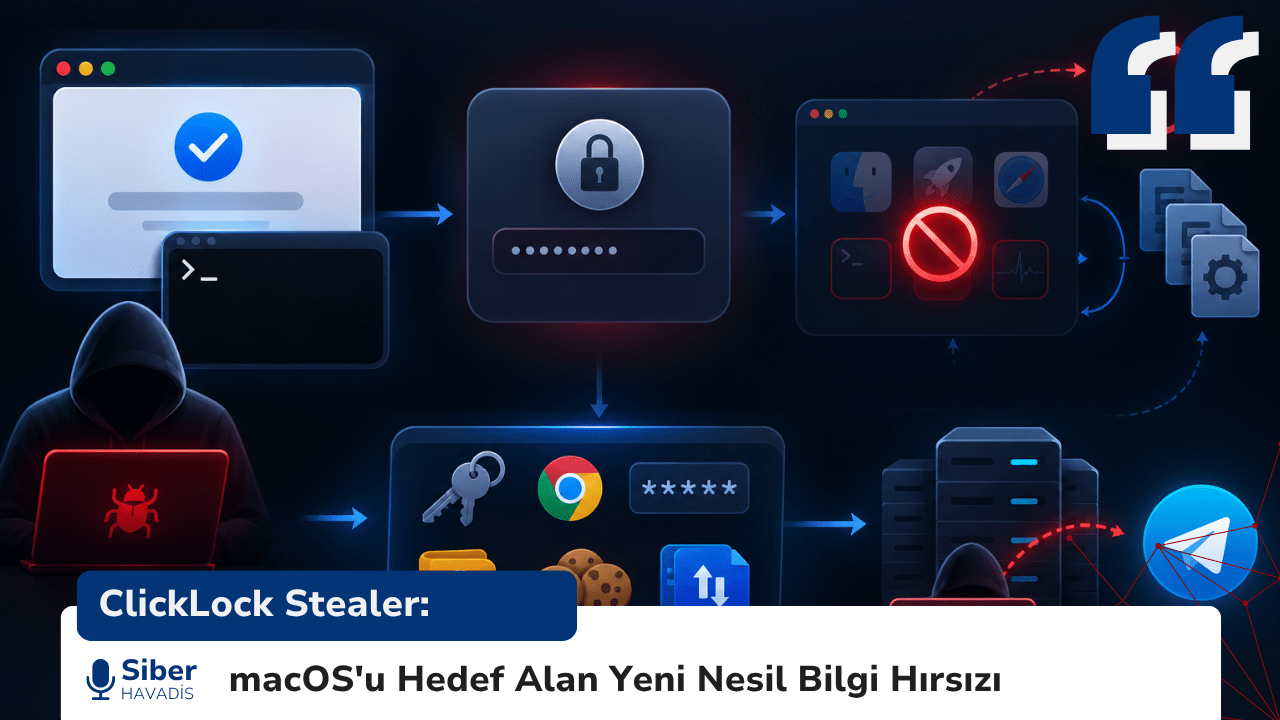
ClickLock Stealer: macOS’u Hedef Alan Yeni Nesil Bilgi Hırsızı
ClickLock Stealer, macOS işletim sistemini hedef alan ve sosyal mühendislik yöntemleriyle kullanıcıları yanıltarak hassas verileri ele geçirmeyi amaçlayan yeni nesil bir bilgi hırsızı (stealer) zararlısıdır. Zararlı yazılım, kullanıcı etkileşimini manipüle…
Check Point Uyardı: Yapay Zekâ Artık Sadece Bir Asistan Değil, ‘Canlı Saldırı Operatörü’ Hâline Geldi
Check Point Research (CPR) tarafından yayımlanan son rapora göre, siber suçluların yapay zekâ kullanımı yeni bir boyuta ulaştı. Geçmişte zararlı kod yazmak veya oltalama e-postaları hazırlamak gibi amaçlarla kullanılan yapay…
 Zübeyde Azra ACAR
Windows’ta LegacyHive Sıfır Gün Açığı: Yönetici Hesapları Risk Altında
Windows işletim sisteminde, güncel güvenlik yamalarının kurulu olduğu bilgisayarları da etkileyebilecek yeni bir sıfır gün açığı ortaya çıktı. LegacyHive adı verilen güvenlik açığı, düşük yetkili bir kullanıcının başka kullanıcıların kayıt…

 Seher BONCUKOĞLU
Microsoft Uyardı: ACR Stealer Saldırıları Yükselişte, Kurumsal Veriler Tehlikede
Son dönemde Microsoft, kurumsal müşterilerini hedef alan ve ACR Stealer olarak bilinen zararlı yazılım saldırılarında ciddi bir artış yaşandığını duyurdu. Bu saldırılar, tarayıcılarda depolanan parolalar, kimlik doğrulama belirteçleri ve hassas…
 Nilgün ALPAR
Coca-Cola’nın Süt Markası Fairlife: Fidye Yazılımı Saldırısı Sonrası ABD Üretimini Durdurdu
Coca-Cola’ya bağlı süt şirketi fairlife, sistemlerine yönelik fidye yazılımı saldırısını doğruladı. Saldırı, şirketin ABD’deki üretim hatlarını durma noktasına getirdi. Saldırı Nasıl Oldu Coca-Cola, ABD Menkul Kıymetler ve Borsa Komisyonu’na (SEC)…
İran Bağlantılı Tehdit Aktörlerinden Yeni Operasyon: Cavern Zararlı Yazılımı İsrail’i Hedef Alıyor
İran İstihbaratına bağlı çalışan bir hack grubu (MuddyWater/Cavern Manticore), İsrail’deki devlet kurumlarını ve teknoloji firmalarını hedef almak için “Cavern” adında yepyeni ve çok gelişmiş bir siber silah kullanmaya başladı. Saldırı…

Sahte İşe Alım Tuzağı: Kuzey Kore Bağlantılı PolinRider Kampanyası Geliştiricileri Hedef Alıyor
Siber güvenlik araştırmacıları, Kuzey Kore bağlantılı tehdit gruplarının yürüttüğü ve “PolinRider” adı verilen yeni bir tedarik zinciri saldırı kampanyasını ortaya çıkardı. Araştırmalara göre saldırganlar, npm, Packagist, Go ve Chrome ekosistemlerinde…
 Hiranur Gemalmaz
Yeni Onelogon Tekniği: Microsoft Active Directory Güvenliğini Yeniden Gündeme Taşıdı
Şirketlerin %23’ünü tehdit eden Onelogon, Microsoft’un Zerologon yamalarını aşarak Active Directory hesaplarını yarım saatte ele geçiren yeni bir siber saldırıdır. Sabit IV kullanan AES-CFB8 hatası nedeniyle kritik risk barındırmaktadır.
 Zeyneb TÜRKMEN
 Yusuf DALBUDAK