 Gamze KARASU
MLflow Güvenlik Açığı Aktif Olarak İstismar Ediliyor: Bulut Kimlik Bilgileri Tehlikede
Açık kaynaklı yapay zekâ platformu MLflow ile endüstriyel otomasyon sistemlerinde kullanılan FUXA, kritik güvenlik açıkları nedeniyle saldırganların hedefi haline geldi. Araştırmacılar, özellikle MLflow’daki güvenlik açığının internete açık Açık kaynaklı yapay…
 Fadime KOÇ
Firefox Eklentileri: 40 Kötü Amaçlı Uzantı Web3 Cüzdanlarını Hedef Aldı
Araştırmanın Temel Bulguları ve Kapsamı Socket Threat Research ekibi tarafından Mart 2026’dan bu yana aktif olduğu tespit edilen “Offside Wallet Theft Factory” kampanyası, tarayıcı güvenliği açısından dikkat çekici bir tehdit…

 Zübeyde Azra ACAR
SynkLoader: Microsoft Teams Üzerinden Sahte Windows Ekranıyla Parola Çalıyor
Microsoft Teams kullanıcılarını hedef alan yeni bir kimlik avı kampanyasında, SynkLoader adlı zararlı yazılım ailesinin kullanıldığı tespit edildi. Saldırganlar, şirketlerin BT destek ekiplerini taklit ederek çalışanlara kötü amaçlı bir MSI…

 Zübeyde Azra ACAR
- Genel , Güvenlik Açıkları (CVE) , Siber Güvenlik , Siber Güvenlik Haber , Veri İhlali
ToxicPanda 2.0: Google Play’i Engelleyerek Android Güvenliğini Hedefliyor
Android kullanıcılarını hedef alan ToxicPanda zararlı yazılımının yeni sürümü, güvenlik mekanizmalarını devre dışı bırakmaya yönelik yetenekleriyle gündeme geldi. ToxicPanda 2.0 olarak adlandırılan yeni varyantın, VPN iznini kötüye kullanarak Google Play…
 Yusuf DALBUDAK
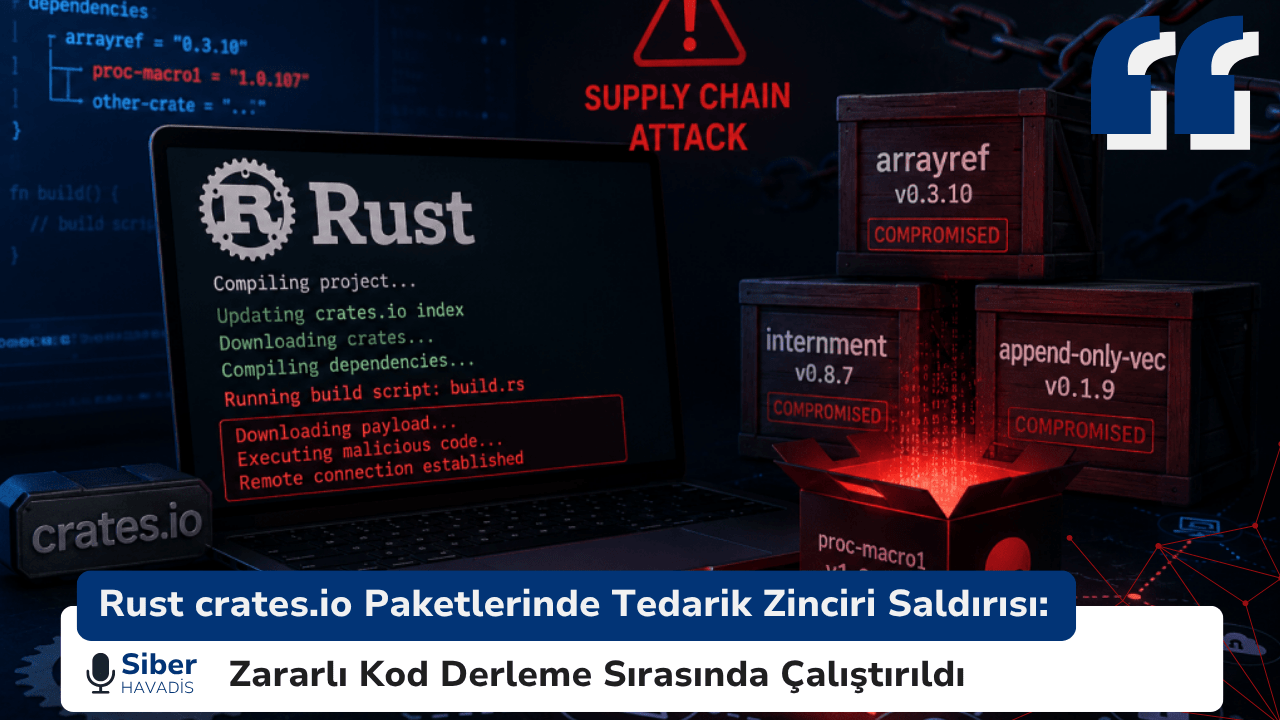
Rust crates.io Paketlerinde Tedarik Zinciri Saldırısı: Zararlı Kod Derleme Sırasında Çalıştırıldı
Rust ekosistemindeki tedarik zinciri saldırısında zararlı bağımlılık, Cargo’nun build.rs mekanizması üzerinden geliştirici ve CI/CD ortamlarında kod çalıştırdı. Olay, açık kaynak güvenliğinde build süreçleri ve bağımlılık değişikliklerinin de yakından izlenmesi gerektiğini gösteriyor.
Gunra Fidye Yazılımı: Fortinet Açıkları ve Tehdit Aktörleri Arasındaki Operasyonel Kesişim
Günümüz siber güvenlik ekosisteminde fidye yazılımı (ransomware) operasyonları giderek daha karmaşık bir nitelik kazanırken, ulus devlet destekli siber casusluk grupları ile finansal motivasyonlu siber suç ağları arasındaki geleneksel sınırların da…
 Seher BONCUKOĞLU
CVE-2026-65400: Apple’ın macOS Screen Sharing Açığı Aktif Saldırılarda Kullanılıyor
Apple’ın macOS işletim sistemindeki Screen Sharing bileşenini etkileyen CVE-2026-65400 kodlu kimlik doğrulama açığı, yamaların yayımlanmasından kısa süre sonra aktif saldırılarda kullanılmaya başlandı. Hollanda Ulusal Siber Güvenlik Merkezi (NCSC-NL), gözlemlediği olaylarda…
- Yusuf DALBUDAK
- Güvenlik Açıkları (CVE) , Siber Güvenlik , Siber Güvenlik Haber , Siber Güvenlik Teknik , Teknik
Metabase Zero-Day Aktif İstismarda: SQL Injection Bağlı Veritabanlarını Riske Atıyor
Metabase’te aktif istismar edilen kritik SQL injection açığı, yönetici erişimi ve bağlı veritabanlarındaki verilerin ele geçirilmesi riskini doğuruyor.
Sahte Microsoft Teams Aramaları: Chaos Fidye Yazılımı Dağıtıyor
Siber saldırganların Microsoft Teams üzerinden şirket çalışanlarını arayarak kendilerini bilgi teknolojileri destek personeli gibi tanıttığı yeni bir saldırı kampanyası tespit edildi. Sophos tarafından STAC4749 adıyla takip edilen tehdit grubunun, çalışanları…
CVE-2026-20316: CVSS 5.3’lük Cisco FMC Açığı Neden Yüksek Öncelikli?
CVE-2026-20316, Cisco Secure Firewall Management Center’daki sabit kimlik bilgileri nedeniyle düşük yetkili bir kullanıcının hassas yapılandırma verilerine erişebilmesine yol açıyor. CVSS puanı orta seviyede görünse de merkezi güvenlik yönetim sistemini etkilemesi, açığı kurumlar açısından öncelikli bir riske dönüştürüyor.
 Aybüke CANÖZ
 Yavuzhan Özgen
 GÜNDOĞDU
 Nilgün ALPAR