 Didem KIŞ
OWASP GenAI Data Security Best Practices v2: Yapay Zekâ Sistemlerinde Veri Nasıl Korunur?
OWASP GenAI Security Project, üretken yapay zekâ (GenAI) sistemlerinde verinin nasıl korunacağını anlatan yeni bir rehber serisi başlattı. “GenAI Data Security Best Practices” adlı rehberin 2.0 sürümünün ilk parçası Ekim…
 Yusuf DALBUDAK
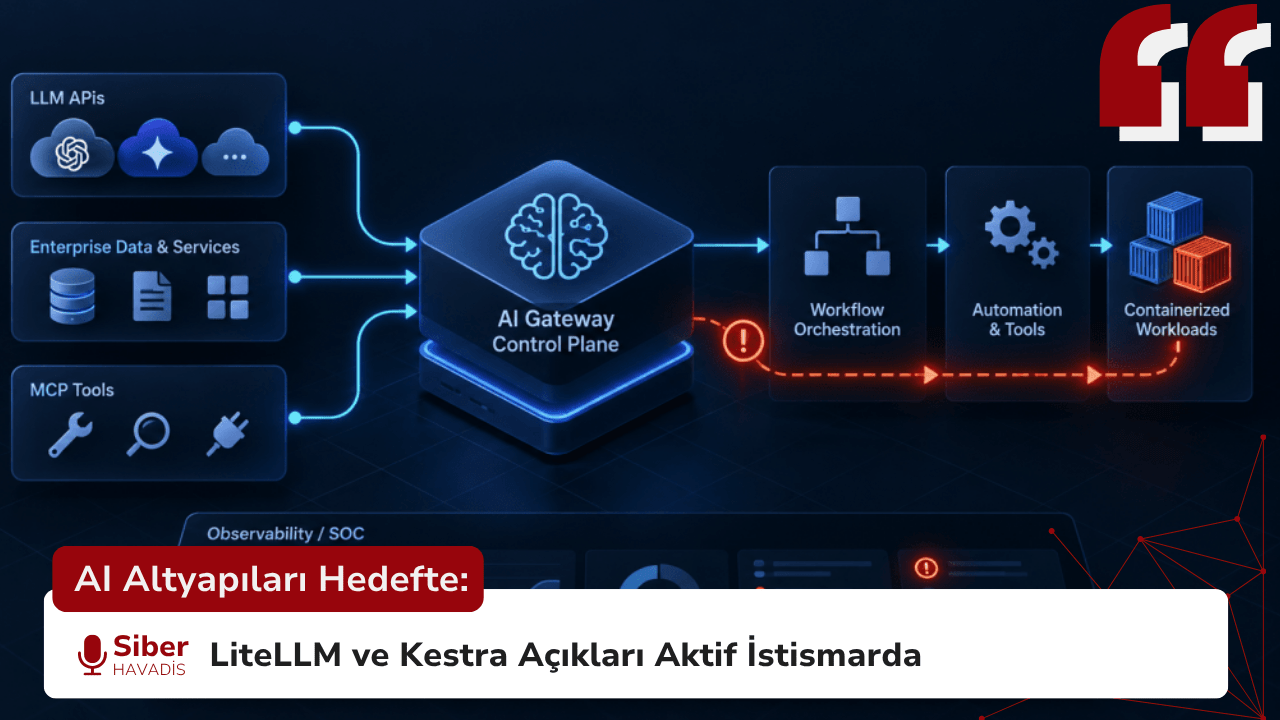
AI Altyapıları Hedefte: LiteLLM ve Kestra Açıkları Aktif İstismarda
CISA, LiteLLM ve Kestra’daki iki güvenlik açığını aktif istismar kanıtıyla KEV kataloğuna ekledi. Bulgular, AI gateway ve workflow platformlarının kimlik, araç erişimi ve kod çalıştırma yetkilerini bir araya getiren kritik…
Amazon Q Developer’da CVE-2026-12957: Repository Tabanlı Kod Çalıştırma Riski
AWS, Amazon Q Developer IDE eklentilerini etkileyen CVE-2026-12957 için güvenlik bülteni yayımladı. Zafiyet, improper trust boundary enforcement nedeniyle kötü amaçlı hazırlanmış bir workspace açıldığında proje yapılandırmalarındaki komutların çalıştırılmasına ve geliştirici ortamındaki bulut kimlik bilgilerinin riske girmesine yol açabiliyor.
 Zeyneb TÜRKMEN
 Ali ARDAL
 Merve ÇELİKKOL
 Yavuzhan Özgen
 Nilgün ALPAR