 Yusuf DALBUDAK
- Genel , Güvenlik Açıkları (CVE) , Siber Güvenlik , Siber Güvenlik Duyuru , Siber Güvenlik Haber , Veri İhlali
 Yusuf DALBUDAK
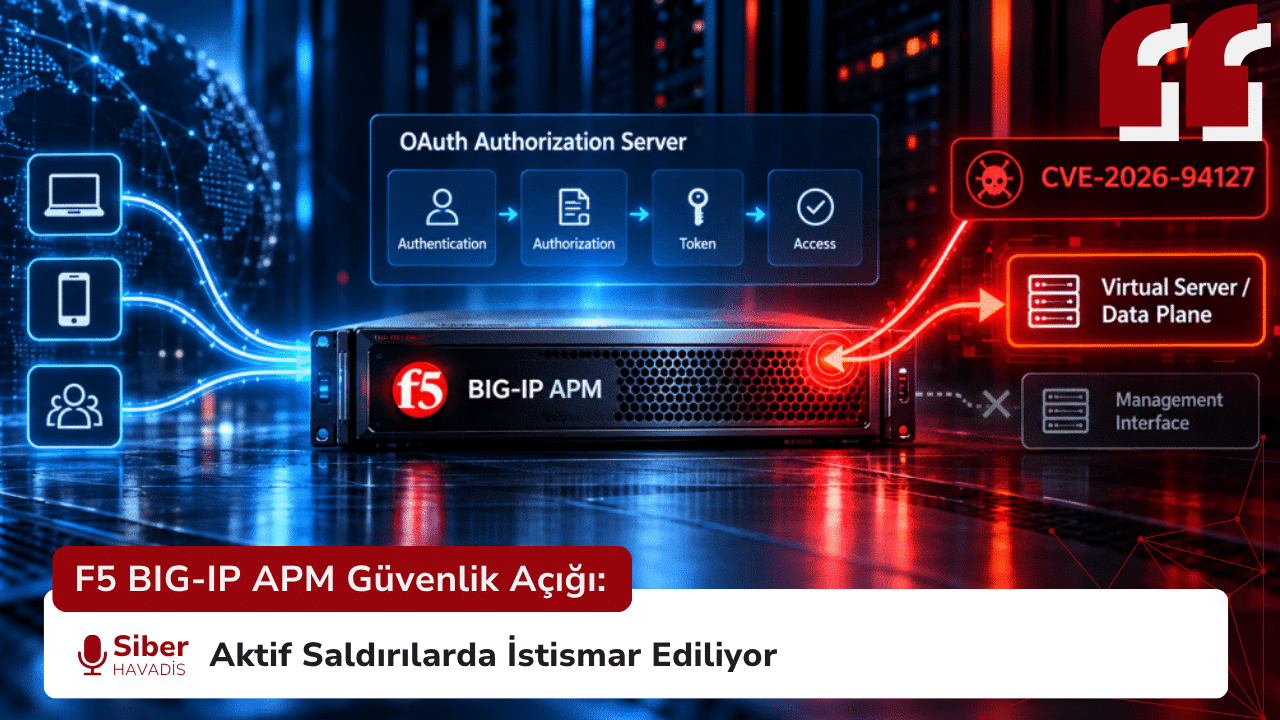
F5 BIG-IP APM Güvenlik Açığı: Aktif Saldırılarda İstismar Ediliyor
F5 BIG-IP APM’deki CVE-2026-94127 aktif istismar ediliyor. OAuth Authorization Server kullanan sistemlerde kimlik doğrulamasız RCE riski bulunuyor.
 Zeyneb TÜRKMEN
Claude Kullanıcıları Dikkat: Hackerlar Yapay Zekâ Kotalarını Gizlice Tüketiyor
Yapay zekâ servislerinin iş ve günlük yaşamda daha fazla kullanılmaya başlaması, siber saldırganların hedeflerini de değiştirmeye başladı. Son dönemde Claude kullanıcılarının yapay zekâ kullanım kotalarının kendileri herhangi bir işlem yapmadığı…
 Gamze KARASU
 Aybüke CANÖZ
 Seher BONCUKOĞLU
 Didem KIŞ