 Yusuf DALBUDAK
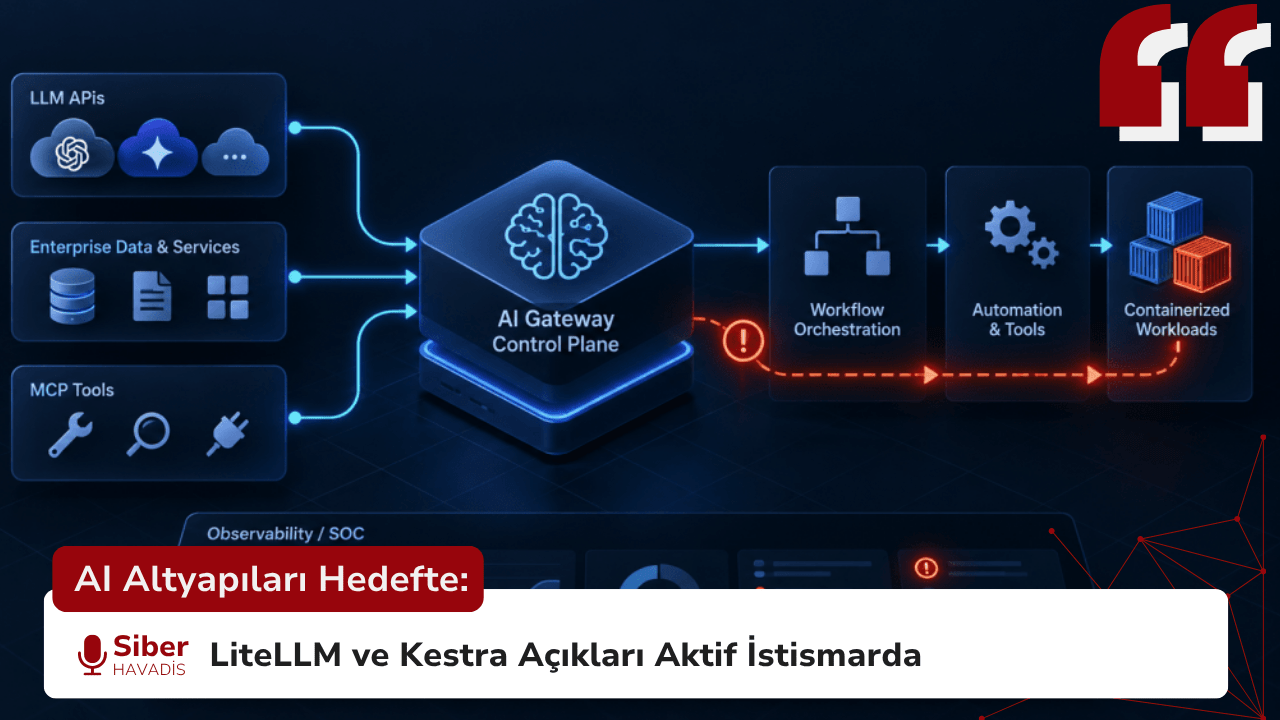
AI Altyapıları Hedefte: LiteLLM ve Kestra Açıkları Aktif İstismarda
CISA, LiteLLM ve Kestra’daki iki güvenlik açığını aktif istismar kanıtıyla KEV kataloğuna ekledi. Bulgular, AI gateway ve workflow platformlarının kimlik, araç erişimi ve kod çalıştırma yetkilerini bir araya getiren kritik…
 Ömer Tuğrul BAYRAM
Düşmancıl Makine Öğrenmesi: AI Güvenliğinin Kör Noktası
AI güvenliğinin en büyük zafiyeti, saldırganların modeli manipüle edebilmesi: Düşmancıl makine öğrenmesi.
 GÜNDOĞDU

 Eren ÇATAK

 Gamze KARASU

 Merve ÇELİKKOL

 Zübeyde Azra ACAR

 Yusuf Taha kurt